Настройка файрвола
Файрвол (WAF) позволяет включить и настроить OWASP CRS-модуль, настроить лимитирование запросов с одного IP-адреса и ограничить доступ к веб-приложению по IP/CIDR.
Для настройки файрвола маршрута перейдите в проекте в раздел «Сетевые сервисы», подраздел «Маршруты» и выберите нужный маршрут, далее перейдите в раздел «Файрвол».
ModSecurity Core Rule Set (CRS)
Базовый набор правил OWASP® ModSecurity (CRS) — это набор общих правил обнаружения атак для использования с ModSecurity. Целью CRS является защита веб-приложений от широкого спектра атак, включая первую десятку OWASP, с минимальным количеством ложных предупреждений. CRS обеспечивает защиту от многих распространённых категорий атак.
Для включения ModSecurity Core Rule Set (CRS) нажмите на чекбокс «Включить OWASP® ModSecurity Core Rule Set (CRS)»
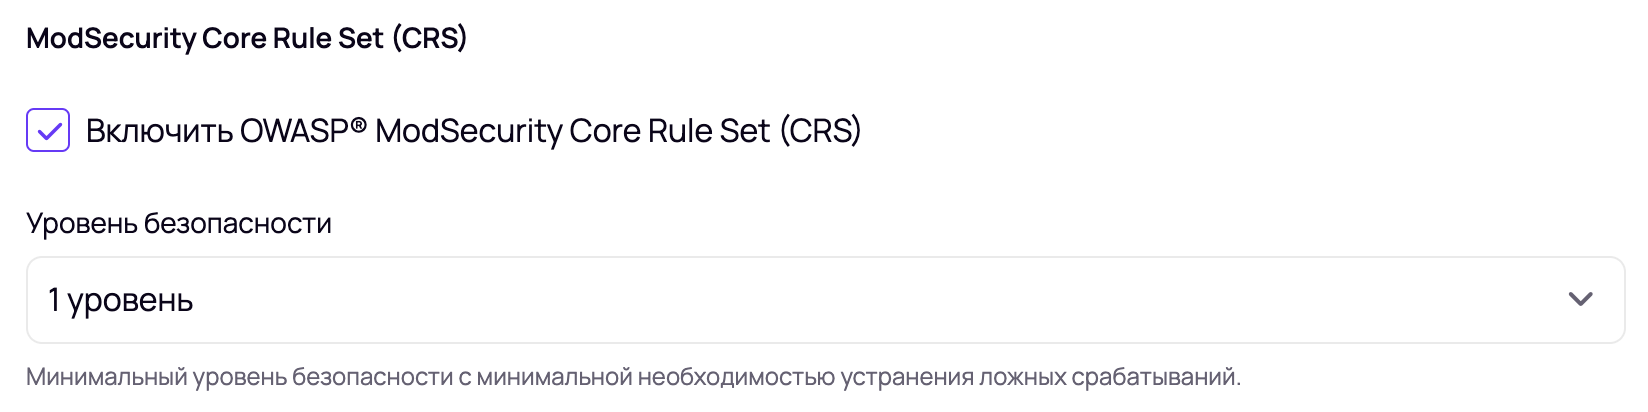
После включения ModSecurity Core Rule Set (CRS) выберите «Уровень безопасности» и нажмите на кнопку «Сохранить настройки».
Для ModSecurity Core Rule Set (CRS) существует 4 уровня безопасности:
| Уровень | Описание |
|---|---|
| 1 | Минимальный уровень безопасности, с минимальной необходимостью устранения ложных срабатываний. |
| 2 | Повышенный уровень безопасности, подходит для сервисов с реальными пользовательскими данными. Будьте готовы к ложным срабатываниям и научитесь их устранять. |
| 3 | Высокий уровень безопасности. Будьте готовы к множеству ложных срабатываний. |
| 4 | Сверхвысокий уровень безопасности. Будьте готовы к большому количеству ложных срабатываний. |
Чем выше уровень безопасности, тем строже правила обработки входящих запросов. Для большинства веб-приложений подойдёт 1 или 2 уровень.
OWASP® ModSecurity (CRS) не работает с веб-сокетами.
Лимитирование запросов
Лимитирование запросов - это ограничение на количество запросов, которые могут быть отправлены в единицу времени. Это помогает предотвратить атаки типа «отказ в обслуживании» (DoS), когда злоумышленник пытается перегрузить сервер большим количеством запросов, чтобы сделать его недоступным для легитимных пользователей. Файрвол (WAF) может блокировать или ограничивать количество запросов от одного IP-адреса, чтобы защитить веб-приложение от таких атак.
Для включения лимитирования запросов нажмите на чекбокс «Включить лимитирование запросов»
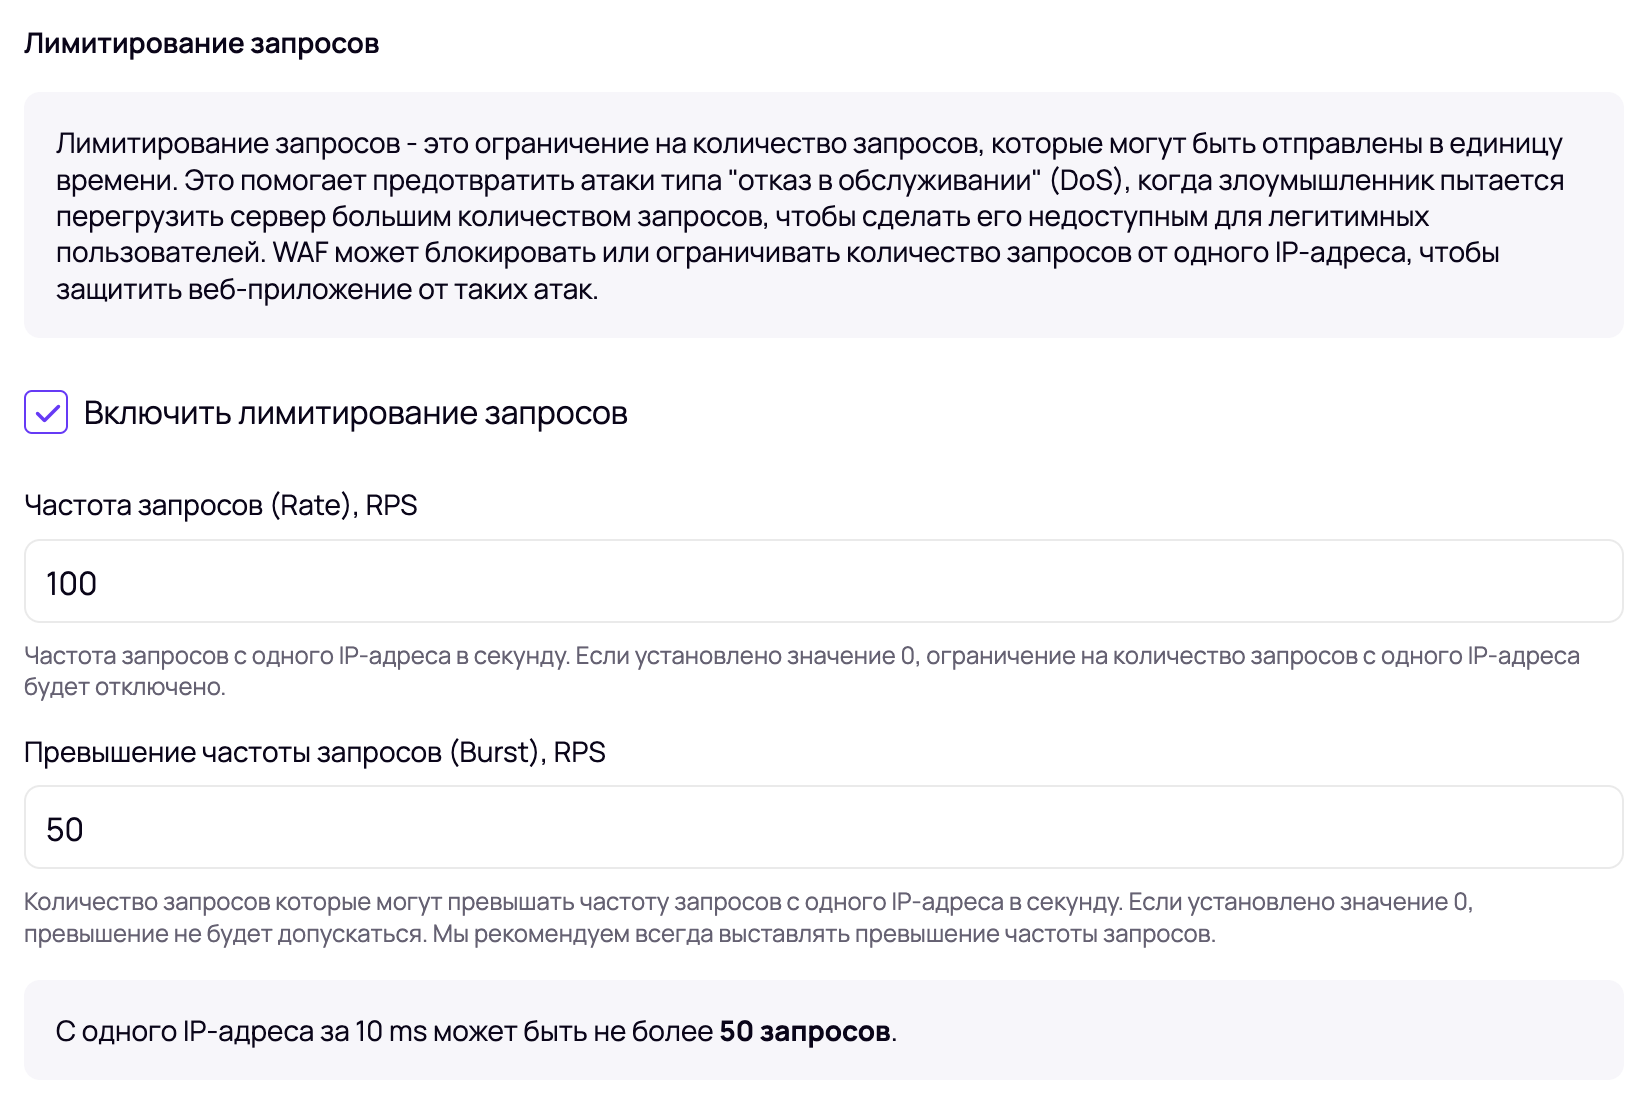
После включения лимитирования запросов установите значение для «Частота запросов (Rate), RPS» и «Превышение частоты запросов (Burst), RPS», и нажмите на кнопку «Сохранить настройки».
Частота запросов (Rate), RPS
Данный параметр отвечает за общее количество запросов с одного IP-адреса в секунду. Чем выше значение, тем больше количество запросов с одного IP-адреса будут разрешены.
Обратите внимание, что частота запросов рассчитывается за период времени 1 секунда. Это значит, что при значении 100 будет пропускаться 1 запрос каждые 10 ms (1000ms / 100 запросов = 10ms).
Превышение частоты запросов (Burst), RPS
Данный параметр отвечает за превышение количества запросов (Burst). Чем больше значение, тем больше одновременных запросов будут разрешены с одного IP-адреса.
Мы рекомендуем выставлять значение не ниже 10, так как обычно браузер одновременно выполняет 8-10 параллельных запросов.
Правила фильтрации IP-адресов
Правила фильтрации IP-адресов позволяют настроить ограничение доступа к веб-приложению по IP или CIDR.
Для включения правил фильтрации IP-адресов необходимо добавить одно или несколько правил.
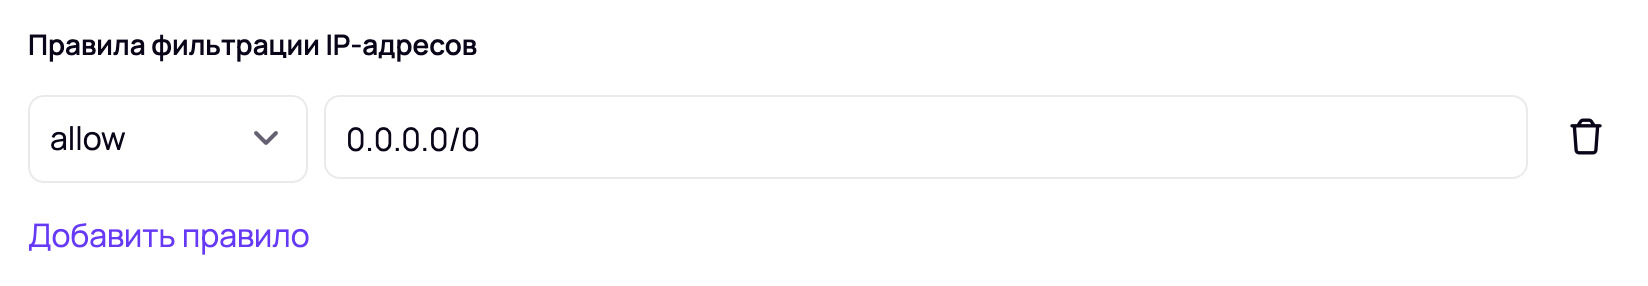
После добавления правил нажмите на кнопку «Сохранить настройки».
Правила фильтрации IP-адресов могут работать в двух режимах: «Разрешить все, кроме запрещённых» и «Запретить все, кроме разрешённых».
Запрет доступа для IP-адреса или CIDR
Для запрета доступа нажмите кнопку «Добавить правило», затем выберите тип «deny» и укажите IP-адрес или сеть, которым необходимо ограничить доступ к веб-приложению.
Разрешение доступа для IP-адреса или CIDR
Для разрешения доступа только с определенного IP-адреса или CIDR нажмите кнопку «Добавить правило», затем выберите тип «allow» и укажите IP-адрес или сеть.
При добавлении любого правила «allow» фильтрация будет работать только в режиме «Запретить все, кроме разрешённых».
HTTP Аутентификация
HTTP Аутентификация — это механизм защиты данных на вашем сервере. Она используется для предоставления доступа к информации, хранящейся на вашем сайте, только пользователям, имеющим логин и пароль.
Для включения HTTP Аутентификации нажмите на чекбокс «Включить HTTP Аутентификацию», укажите имя пользователя и пароль, и нажмите на кнопку «Сохранить настройки».
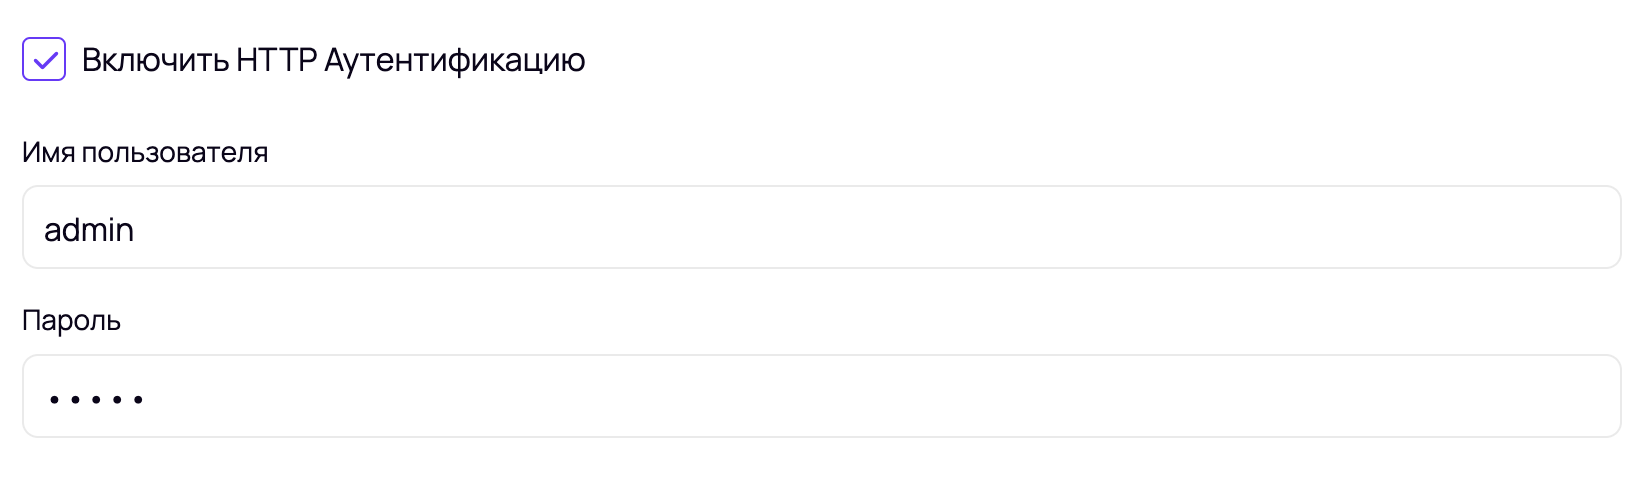
HTTP Аутентификацию можно использовать как дополнительный метод защиты от различных ботово и сканеров уязвимостей.